
Kuantum Bilgisayarlar ve Kriptografi: Şifreleme Güvenliğinde Yeni Dönem
Kuantum işlemcilerin işlem gücü klasik şifreleme algoritmalarını tehdit ederken, post-kuantum kriptografi ve kuantum anahtar dağıtımı yeni güvenlik standardı oluyor.
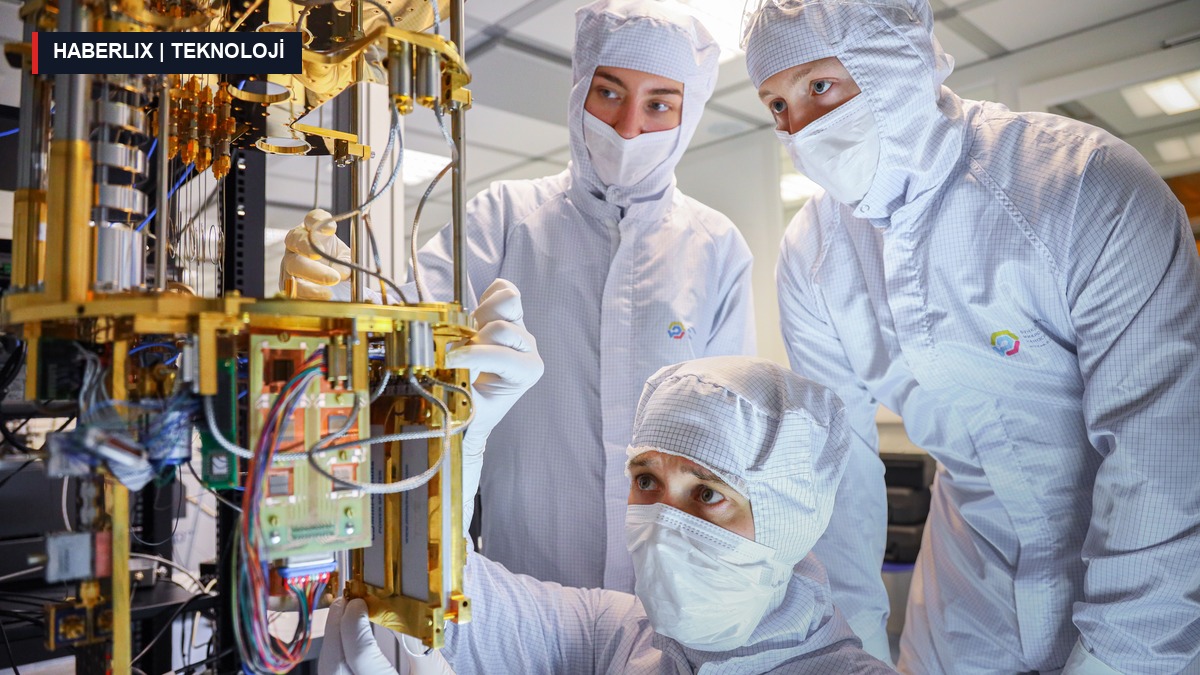
Bilişim dünyası, geleneksel yarı iletken çiplerin fiziksel sınırlarına ulaştığı bir dönemde, kuramsal fiziğin en karmaşık ilkelerinden biri olan kuantum mekaniğini ticari ve stratejik altyapılara entegre etmeye başladı. Süperpozisyon ve kuantum dolanıklığı gibi olguları kullanarak çalışan kübitler (kuantum bitleri), klasik süper bilgisayarların binlerce yılda tamamlayabileceği matematiksel problemleri saniyeler içinde çözme potansiyeline sahiptir. Ancak bu eşsiz hesaplama kabiliyeti, günümüz internet güvenliğini, küresel bankacılık ağlarını ve kamu veri tabanlarını koruyan RSA ve Eliptik Eğri Kriptografisi (ECC) gibi açık anahtarlı şifreleme mimarilerini savunmasız bırakma riski taşımaktadır.
Shor Algoritması ve Klasik Şifrelemenin Kırılganlığı
Matematikçi Peter Shor tarafından 1994 yılında teorik temelleri atılan Shor Algoritması, yeterli sayıda kararlı mantıksal kübite sahip bir kuantum bilgisayarın, çok büyük asal sayıların çarpanlarına ayrılmasına dayanan mevcut şifreleme sistemlerini kolaylıkla çözebileceğini kanıtlamıştır. Günümüzde kullandığımız internet bankacılığı protokolleri, dijital imzalar ve uçtan uca şifreli mesajlaşma uygulamaları bu kırılganlığın doğrudan hedefi konumundadır. Siber güvenlik uzmanları, "Şimdi Depola, Sonra Çöz" (Harvest Now, Decrypt Later) adı verilen tehdit stratejisine dikkat çekmektedir. Kötü niyetli aktörler, şimdilik çözemedikleri yüksek güvenlikli devlet ve finans verilerini depolamakta, gelecekte devreye girecek kuantum işlemcilerle bu verileri deşifre etmeyi planlamaktadır.
Post-Kuantum Kriptografi (PQC) ile Kuantuma Dirençli Ağlar
Bu küresel tehdide karşı koyabilmek amacıyla ABD Ulusal Standartlar ve Teknoloji Enstitüsü (NIST) ve uluslararası konsorsiyumlar, kuantum bilgisayarların bile kırmakta zorlandığı yeni matematiksel temellere dayalı Post-Kuantum Kriptografi (PQC) standartlarını ilan etmiştir. Kafes tabanlı (lattice-based) kriptografi algoritmaları olan Kyber ve Dilithium, çok boyutlu karmaşık geometrik yapılara dayanarak klasik işlemciler üzerinde de güvenle çalışabilen yeni nesil şifreleme katmanı sunmaktadır. Aynı zamanda fotonların polarizasyon durumlarını kullanarak şifreleme anahtarlarının fizik yasalarıyla korunmasını sağlayan Kuantum Anahtar Dağıtımı (QKD) uyduları, ülkeler arası güvenli fiber optik koridorlarının inşasını mümkün kılmaktadır.
Finans ve Kamu Sektöründe Geçiş Süreci
Kuantum çağına geçiş, yalnızca kuramsal bir yazılım güncellemesi değil; küresel donanım ve ağ mimarilerinin topyekûn yenilenmesini gerektiren devasa bir operasyondur. Finansal kurumlar, ödeme altyapılarını hibrit şifreleme yöntemleriyle donatarak hem klasik hem de kuantum dirençli anahtarları aynı anda kullanmaya başlamıştır. Türkiye'de de TÜBİTAK BİLGEM koordinasyonunda yürütülen milli kriptoloji çalışmaları, kamu kurumlarının veri tabanlarını post-kuantum standartlara uyumlu hale getirecek siber güvenlik yol haritasını aşamalı olarak devreye almaktadır.
Kuantum Güvenli VPN Protokolleri ve Geleceğin İnterneti
Kuantum bilişimin tehdit alanı yalnızca durağan veritabanlarıyla sınırlı değildir. İnternet omurgasında veri akışını sağlayan IPsec ve TLS tünelleri de risk altındadır. Bu sebeple teknoloji devleri ve telekomünikasyon operatörleri, hibrit anahtar değişim algoritmalarını (örneğin X25519 ile Kyber kombinasyonu) test etmeye başlamıştır. Bu sayede bir kuantum bilgisayar gelecekte klasik şifreyi çözebilse dahi kuantum katmanındaki şifreleme anahtarı kırılamayacak ve iletim anındaki verinin gizliliği yüzde yüz korunmuş olacaktır.
Donanımsal Güvenlik Modülleri (HSM) ve Çip Düzeyinde Dönüşüm
Yazılımsal güncellemelerin yanı sıra veri merkezlerinde, ödeme terminallerinde ve akıllı pasaport çiplerinde kullanılan Donanımsal Güvenlik Modülleri (HSM), post-kuantum şifreleme algoritmalarını destekleyecek şekilde donanımsal olarak yenilenmektedir. Kuantum çağına uyum sağlamak, sadece mevcut verileri şifrelemek değil; önümüzdeki çeyrek asır boyunca dijital medeniyetin üzerine inşa edileceği siber omurgayı sıfırdan kurmak anlamına gelmektedir.
Post-kuantum şifreleme internet bağlantı hızını yavaşlatır mı?
Kuantum dirençli algoritmaların anahtar boyutları klasik RSA anahtarlarına göre daha büyüktür. İlk testlerde el sıkışma (handshake) sürelerinde birkaç milisaniyelik artışlar gözlemlense de modern ağ işlemcilerinin optimizasyonu sayesinde gündelik kullanıcı deneyiminde fark edilebilecek bir hız kaybı yaşanmamaktadır.
Kuantum bilgisayarlar mevcut şifrelerimizi hemen yarın kırabilir mi?
Hayır. Günümüz kuantum bilgisayarları gürültülü orta ölçekli (NISQ) aşamasındadır ve hata payları yüksektir. Güçlü şifreleri çözebilecek binlerce hata toleranslı mantıksal kübite ulaşmanın 5 ila 10 yıl süreceği tahmin edilmektedir; ancak verilerin gelecekte deşifre edilmesini önlemek için koruma protokollerine bugünden geçilmesi zorunludur.
Bireysel kullanıcılar kuantum tehdidine karşı hangi önlemleri almalıdır?
Bireysel kullanıcıların yapması gereken en kritik adım; çift faktörlü kimlik doğrulama (2FA) araçlarını kullanmak, şifre yöneticilerinde karmaşık ve uzun anahtarlar tercih etmek ve kullandıkları işletim sistemi ile tarayıcıları düzenli güncelleyerek sağlayıcıların sunduğu en yeni güvenlik yamalarını aktif tutmaktır.


Yorumlar (0)
Yorum yazmak icin uye girisi yapmalisiniz.