
Kuantum Hesaplama ve Geleceğin Kriptografisi: Kuantum Sonrası Şifrelemede Küresel Güvenlik Standartları
Kuantum işlemcilerdeki üstel işlem gücü artışı mevcut şifreleme protokollerini kırılma riskiyle karşı karşıya bırakırken, kuantum sonrası kriptografi (PQC) standartları devreye alınıyor.
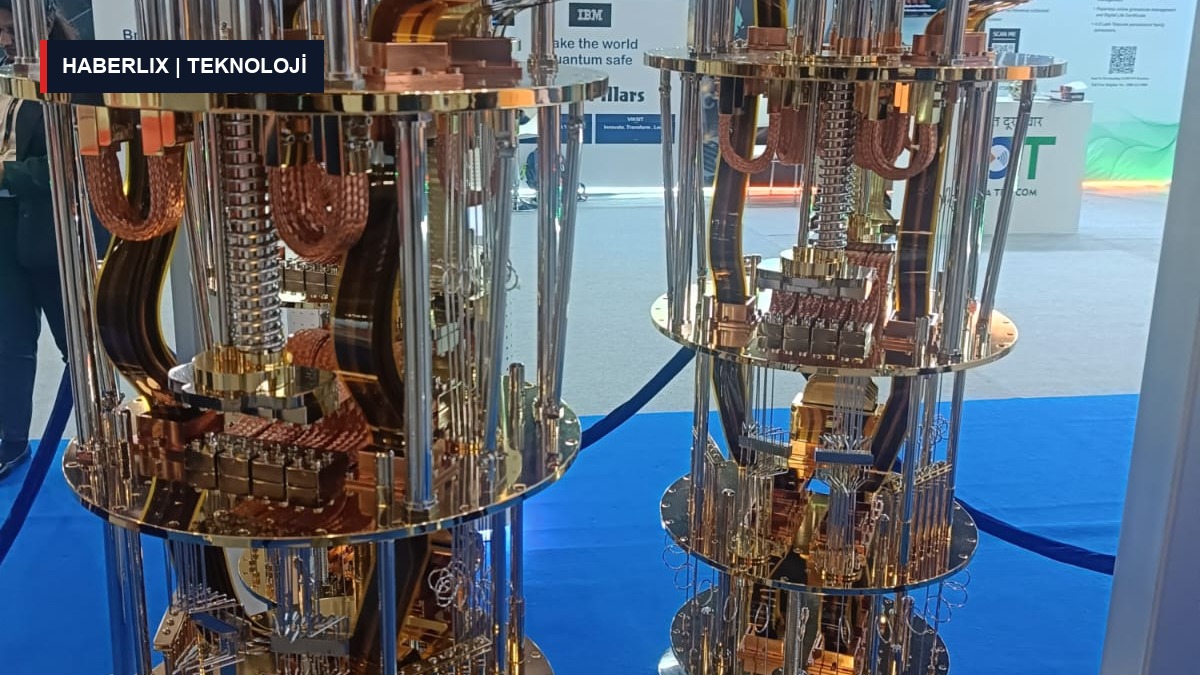
Süperiletken çipler, tuzaklanmış iyonlar ve fotonik tabanlı kübit (kuantum biti) mimarilerinde kaydedilen teknolojik sıçramalar, kuantum hesaplama teknolojisini kuramsal bir laboratuvar projesinden ticari ve stratejik bir güç mücadelesine taşımış durumdadır. Kuantum mekaniğinin süperpozisyon ve dolanıklık ilkelerinden yararlanarak trilyonlarca matematiksel olasılığı aynı anda hesaplayabilen bu sistemler, malzeme bilimi ve ilaç tasarımında çığır açarken, modern internetin ve finans altyapısının temel taşı olan klasik açık anahtarlı şifreleme (RSA, ECC, Diffie-Hellman) algoritmaları için varoluşsal bir tehdit oluşturmaktadır.
Kuantum Tehdidi: Shor Algoritması ve Kriptografik Kırılma
Klasik bilgisayarlar için yüz binlerce yıl sürecek olan devasa tamsayıların asal çarpanlarına ayrılması problemi, yeterli mantıksal kübit kapasitesine ve hata düzeltme kabiliyetine sahip bir kuantum bilgisayarda çalışan Shor Algoritması ile birkaç dakika içinde çözülebilmektedir. Bu durum; bankacılık transferlerinden dijital imzalara, askeri muhabere kanallarından devlet sırlarına kadar tüm küresel veri trafiğinin şifrelerinin çözülmesi (deşifre edilmesi) riskini doğurmaktadır.
'Şimdi Depola, Sonra Çöz' (Harvest Now, Decrypt Later) Riski
Siber güvenlik istihbarat raporlarına göre, organize siber aktörler ve devlet destekli yapay zekâ ağları, günümüzde kıramadıkları yüksek güvenlikli şifrelenmiş verileri gelecekte güçlü bir kuantum bilgisayara eriştiklerinde çözmek amacıyla devasa sunucu merkezlerinde depolamaktadır (Harvest Now, Decrypt Later). Bu durum, kuantum güvenli şifrelemeye geçişin geleceğe bırakılamayacak kadar acil bir zorunluluk olduğunu ortaya koymaktadır.
NIST Tarafından Onaylanan Kuantum Sonrası Algoritmalar (PQC)
ABD Ulusal Standartlar ve Teknoloji Enstitüsü (NIST), yıllar süren küresel kriptografik değerlendirmelerin ardından kuantum saldırılarına karşı bağışık yeni şifreleme standartlarını resmi olarak duyurmuştur. Bu yeni şifreleme mimarileri şunları içermektedir:
- Kafes Tabanlı Kriptografi (Lattice-Based): Çok boyutlu uzayda en yakın kafes noktasını bulma gibi kuantum algoritmalarının da hızlıca çözemediği geometrik problemlerden yararlanmaktadır (CRYSTALS-Kyber ve Dilithium).
- Durumsuz Karma İmzalar (Stateful/Stateless Hash-Based): Dijital imzalama işlemlerinde kuantum gücüne dirençli matematiksel özet fonksiyonları kullanılmaktadır (SPHINCS+).
- Hibrit Güvenlik Mimarileri: Sistemlerin geriye dönük uyumluluğunu korumak amacıyla mevcut TLS protokollerine hem klasik hem de kuantum dirençli algoritmalar çift katmanlı olarak entegre edilmektedir.
Qubit Hata Düzeltme ve Mantıksal Donanım Gelişmeleri
Fiziksel kübitlerin çevresel gürültü ve termal dalgalanmalar nedeniyle dekoheransa (kuantum özelliğini kaybetme) uğramasını engellemek adına kuantum hata düzeltme kodları (Quantum Error Correction) üzerinde yoğunlaşılmaktadır. Binlerce fiziksel kübitin tek bir mantıksal kübit altında kümelendiği hata toleranslı sistemler, 2030'lu yılların başında geniş ölçekli ticari kuantum veri merkezlerinin faaliyete geçmesini sağlayacaktır.
Sıkça Sorulan Sorular
Mevcut şifrelerimiz hemen yarın kırılabilir mi?
Hayır, günümüzdeki kuantum işlemciler henüz Shor algoritmasını binlerce bitlik anahtarlarla çalıştırabilecek mantıksal kübit olgunluğuna erişmemiştir. Ancak verilerin depolanıp gelecekte çözülmesi tehdidi nedeniyle altyapı dönüşümü bugünden başlamıştır.
Bireysel kullanıcılar kuantum güvenliği için ne yapmalı?
Bireysel kullanıcıların en son işletim sistemi ve tarayıcı güncellemelerini takip etmesi, iki aşamalı doğrulamada (2FA) fiziksel güvenlik anahtarlarını (FIDO2/WebAuthn) tercih etmesi yeterli temel korumayı sağlayacaktır.


Yorumlar (0)
Yorum yazmak icin uye girisi yapmalisiniz.